Depuis quatre années consécutives, nous interrogeons des répondants du monde entier sur les difficultés rencontrées dans leur transition vers un modèle d’exploitation moderne et multicloud.
Depuis trois ans, ils nous indiquent systématiquement que leur principal défi consiste à assurer « une sécurité homogène pour toutes les applications ». Ce défi tient certainement en partie à la manière dont les entreprises en sont venues à évoluer dans un environnement multicloud : par accident. La plupart s’y sont retrouvées parce que leurs développeurs et leurs unités opérationnelles ont adopté le cloud afin de « contourner les inefficacités de l’informatique traditionnelle ». Aujourd’hui, le multicloud est un choix délibéré, principalement dicté par le type d’application déployée.
Cependant, assurer une sécurité homogène pour toutes ces applications reste un défi. Cela semble notamment s’expliquer par le fait que les services applicatifs ne suivent pas toujours les applications qu’ils protègent. Examinons les constats suivants, tirés de notre rapport État des services applicatifs 2019 :
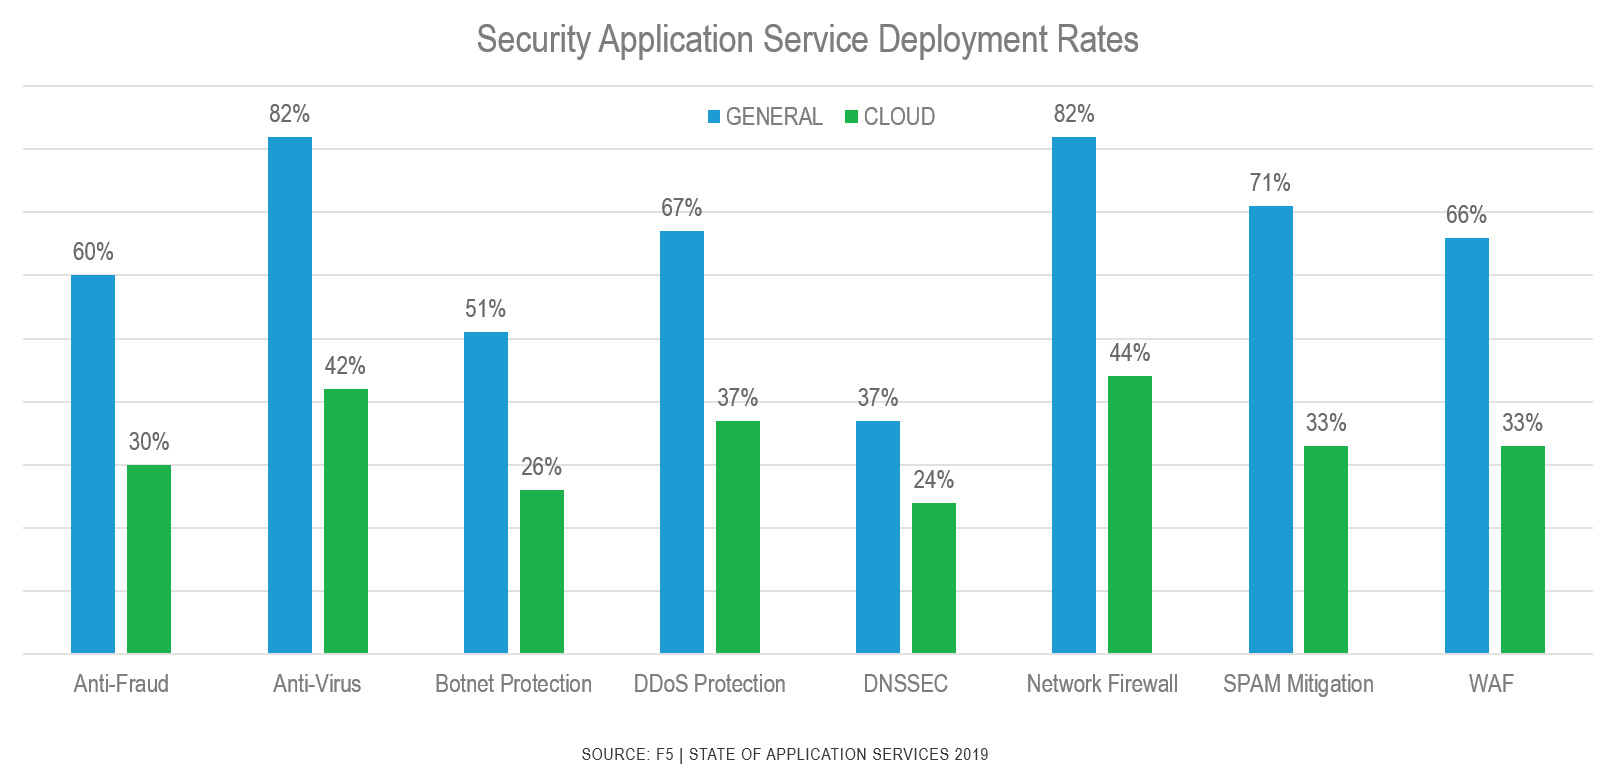
Les disparités entre les déploiements de services applicatifs sur site et dans le cloud public suscitent des préoccupations en matière de sécurité. Si le nombre moyen de services applicatifs utilisés, tous environnements confondus, s’élève à 14, il est divisé par deux pour les déploiements dans le cloud public. Autrement dit, les entreprises déploient des applications dans le cloud public, mais pas les services applicatifs correspondants dans les mêmes proportions.
Alors que 66 % des répondants déploient un WAF, seuls 33 % indiquent en utiliser un pour les applications de production déployées dans un cloud public. Les autres services applicatifs liés à la sécurité connaissent la même baisse d’utilisation dans le cloud public, ce qui est préoccupant, car il est presque impossible d’appliquer des politiques de sécurité équivalentes sans les services applicatifs chargés de les faire respecter.
Près de la moitié des entreprises (48 %) engagées dans une initiative de transformation numérique s’inquiètent de la difficulté à assurer une sécurité homogène pour les applications réparties entre plusieurs plateformes cloud, tandis que 45 % déclarent que la protection de leurs applications contre les menaces existantes et émergentes constitue leur principal défi.
Trois éléments sont à retenir. Premièrement, les services applicatifs liés à la sécurité ne sont pas suffisamment déployés dans le cloud public aux côtés des applications qu’ils sont censés protéger. La réponse aux 45 % de répondants qui peinent à protéger leurs applications contre les menaces existantes et émergentes est donc assez simple : commencer par déployer des services applicatifs de sécurité pour protéger ces applications. Sans être infaillibles, les services applicatifs modernes, tels que les pare-feu avancés pour applications web, la protection comportementale contre les attaques DDoS et les dispositifs de défense contre les bots, peuvent réduire considérablement le risque d’être pris au dépourvu par une menace émergente. Au vu des taux de déploiement actuels de ces services, une bonne façon de relever le défi d’une sécurité homogène semble être de déployer systématiquement les mêmes services applicatifs afin de protéger les applications dans chaque environnement.
Deuxièmement — et c’est peut-être moins évident —, la cohérence ne se limite pas au service applicatif. Il existe en effet de nombreux pare-feu d’applications web, mais leurs capacités ne sont pas nécessairement équivalentes. Même en supposant qu’elles le soient, adapter les politiques du WAF A sur site afin de les rendre utilisables par le WAF B hors site représente une tâche colossale. C’est comme remettre à quelqu’un un mode d’emploi rédigé dans une langue qu’il ne comprend pas. Il faut donc commencer par le traduire, ce qui demande du temps et une expertise dans les deux langues. Il sera donc effectivement plus facile d’appliquer une politique de sécurité de manière cohérente à toutes les applications si vous optez pour un seul fournisseur pour ce service applicatif. Un service, un langage, une politique.
Il est quelque peu ironique que le principal service applicatif sans lequel les personnes interrogées ne déploieraient pas une application soit la sécurité, alors qu’un examen approfondi des modalités de déploiement montre que ce n’est peut-être pas tout à fait vrai. Dans le cloud, du moins, la sécurité semble être reléguée au second plan plus souvent qu’elle ne le devrait.
Enfin — et c’est le point le moins évident —, n’ignorons pas la charge opérationnelle que représente la gestion manuelle des services applicatifs dans plusieurs clouds et centres de données. La gestion manuelle de quoi que ce soit — même d’éléments identiques — est nettement plus complexe lorsque ceux-ci sont répartis sur plusieurs sites. Traiter les politiques comme des artefacts de code et envisager le déploiement des services et des politiques associées dans une optique d’automatisation permet de réduire les fautes, les erreurs et les omissions susceptibles de se produire autrement. L’automatisation et l’orchestration garantissent la cohérence par la nature même des scripts et du code, capables de reproduire le même résultat encore et encore. Comme l’a fait remarquer Aristote, philosophe de la Grèce antique : « Nous sommes ce que nous faisons de manière répétée. L’excellence n’est donc pas un acte, mais une habitude. » L’automatisation et l’orchestration doivent donc être considérées comme une habitude (une pratique) importante à adopter dans la quête de cohérence multicloud.
Pour garantir une sécurité cohérente pour toutes les applications dans un environnement multicloud, la cohérence est indispensable :
- Cohérence dans le déploiement des services applicatifs qui protègent et défendent les applications
- Cohérence des fonctionnalités des services applicatifs dans tous les environnements
- L’utilisation de l’automatisation et de l’orchestration pour faciliter le déploiement rapide, fréquent et cohérent des services applicatifs et des politiques de sécurité
Une sécurité cohérente exige des comportements, des pratiques et des outils cohérents. En combinant ces trois éléments, les organisations peuvent assurer la cohérence de leurs pratiques de sécurité en prenant l’habitude de protéger les applications, ainsi que l’entreprise et les consommateurs qui en dépendent.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.