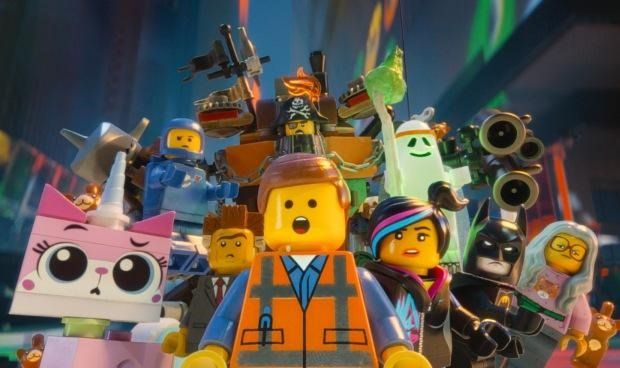
Si vous êtes parent (et même si vous ne l’êtes pas, aucun jugement ici), vous avez probablement dû regarder La Grande Aventure Lego. Plus d’une fois.
À mon avis, ce film devrait probablement être un passage obligé pour toute entreprise qui envisage d’adopter le DevOps.
Sérieusement.
En effet, l’un des (nombreux) enseignements tirés est que même les Maîtres Constructeurs, experts dans leur domaine particulier, doivent collaborer avec d’autres afin de sauver le monde et d’amener une application à l’état déployé souhaité. Autrement dit, un état où elle ne reste pas bloquée en production à cause de cet effrayant Kragle technologique que sont les processus manuels.
Pris individuellement, les maîtres constructeurs sont capables d’imaginer non seulement ce qu’ils veulent construire, mais aussi toutes les pièces nécessaires pour y parvenir. Et dans le film, ils le font souvent de manière admirable, en assemblant à toute vitesse des créations achevées capables de tout fracasser, de voler, de foncer et de tirer dans tous les sens pour sauver la situation. Mais lorsqu’il a fallu voir les choses en grand, c’est-à-dire non seulement réaliser des créations individuelles, mais aussi orchestrer (vous avez saisi le jeu de mots ?) une série d’événements pour déjouer le plan du Grand Méchant, ils n’y sont pas parvenus. Ils avaient besoin de celui qui aimait consulter les instructions et garder sous la main une liste de contrôle détaillant les procédures nécessaires pour les faire tous avancer dans la même direction.
Dans notre cas, cette direction, c’est la production.
Alors que le déploiement continu devient une possibilité concrète et l’objectif ultime du DevOps, à mesure que celui-ci franchit le mur séparant le développement du « reste de l’informatique », il devient absolument nécessaire de coordonner les quatre domaines opérationnels — sécurité, stockage, calcul et réseau — afin que les architectes de chaque ensemble de services et de systèmes ne travaillent pas en vase clos.
Même les développeurs qui adoptent les microservices, avec leur principe selon lequel « le code doit être local et indépendant des autres services », savent qu’une telle philosophie et une telle approche ne peuvent fonctionner que s’il existe des interfaces (API) clairement définies et documentées permettant aux autres services de communiquer. Ces interfaces ne sont pas (ou ne devraient pas être) développées en vase clos, sans comprendre comment les autres services vont les appeler.
Il en va de même du côté production : les quatre domaines opérationnels doivent, à un moment donné, communiquer entre eux pour que le déploiement continu puisse réellement avoir lieu. Il existe un plan directeur, un ensemble d’instructions à suivre, quelles que soient les modalités de création de chaque service ou groupe de services. À un moment donné, ils doivent être orchestrés au sein d’un processus global qui pilote le déploiement d’un bout à l’autre de la chaîne de production.
Les maîtres d’œuvre de chaque domaine ne peuvent pas travailler de manière totalement indépendante les uns des autres. Ils doivent se coordonner, coopérer et réfléchir à la manière dont leur pièce du puzzle s’intègre dans le grand plan visant à sauver le monde (applicatif) sur lequel repose aujourd’hui l’entreprise.
L’une des façons de commencer consiste à représenter graphiquement les ensembles d’impacts. Cela m’est revenu à l’esprit après avoir lu récemment un article sur le couplage du code, La règle des 80 % du couplage logiciel, sous l’angle de la sécurité. L’article se concentre essentiellement sur le code et sur la création de ce qui s’apparente à des graphes de dépendances destinés aux spécialistes du développement. Mais en prenant un peu de recul (en faisant abstraction) et en considérant les fonctions, procédures et méthodes comme des systèmes en production, on commence à voir en quoi cette approche peut être utile. Comprendre le degré de dépendance du déploiement d’une application à l’égard de services spécifiques (voire, dans un premier temps, au niveau du domaine) peut fournir de précieuses indications sur l’ampleur de la coordination nécessaire entre les différents groupes pour mener le projet à bien et élaborer un plan permettant d’atteindre cet objectif.
L’un des meilleurs exemples est que presque tout dépend du déploiement préalable des services réseau essentiels. Cela vaut non seulement pour l’application et les composants dont elle dépend, mais aussi pour les services de sécurité et les services de niveau supérieur (applicatifs) qui assurent sa mise à disposition. L’équilibrage de charge, la sécurité des applications web et même le pare-feu s’appuient sur des attributs réseau pour fonctionner. Comprendre ces dépendances (le facteur de couplage) entre les systèmes et les services gérés par différents groupes (silos) au sein du service informatique peut grandement contribuer à faire valoir la nécessité de communiquer et de collaborer afin de parvenir ne serait-ce qu’à un semblant de déploiement continu.
Même les maîtres d’œuvre doivent comprendre comment leur création s’inscrit dans un ensemble plus vaste. L’application des techniques et outils de développement au monde des opérations informatiques, de plus en plus automatisé et fondé sur le code, les aidera à mieux concevoir les interfaces nécessaires pour intégrer leur pièce du puzzle au vaste chantier qu’est le déploiement continu.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.