À l’avant-garde de l’évolution technologique, l’intelligence artificielle (IA) révolutionne les activités des entreprises et les interactions avec les clients dans tous les secteurs. Pourtant, à mesure que les organisations intègrent davantage l’IA au cœur de leurs processus, la menace de vulnérabilités de sécurité propres à l’IA se fait de plus en plus pressante. De nouveaux risques en matière de sûreté et de sécurité sont apparus et continueront d’émerger.
Pour faire face à ce nouveau paysage de menaces, F5, leader de la sécurité des applications multicloud et des services réseau, s’est associé à Robust Intelligence, pionnier de la sécurité de l’IA, afin d’ouvrir la voie à un avenir sécurisé reposant sur l’IA. Ce partenariat fournit aux clients les outils nécessaires pour déployer des applications d’IA en toute confiance et en garantir la sécurité, sans sacrifier l’innovation, la rapidité ni les performances.
Comprendre le casse-tête de la sécurité de l’IA
La prolifération de l’IA a fait émerger un nouveau type de menaces que les cadres de sécurité conventionnels peinent à gérer. Les applications d’IA sont vulnérables à de nouvelles formes d’exploitation des menaces liées à l’IA, telles que les attaques adverses qui manipulent les modèles d’apprentissage automatique ou les injections subtiles de prompts susceptibles de fausser les résultats générés par l’IA. Il ne s’agit plus d’une entrée prédéfinie produisant une sortie programmée sur une page web : les utilisateurs peuvent poser n’importe quelle question ou demander l’exécution de n’importe quelle tâche.
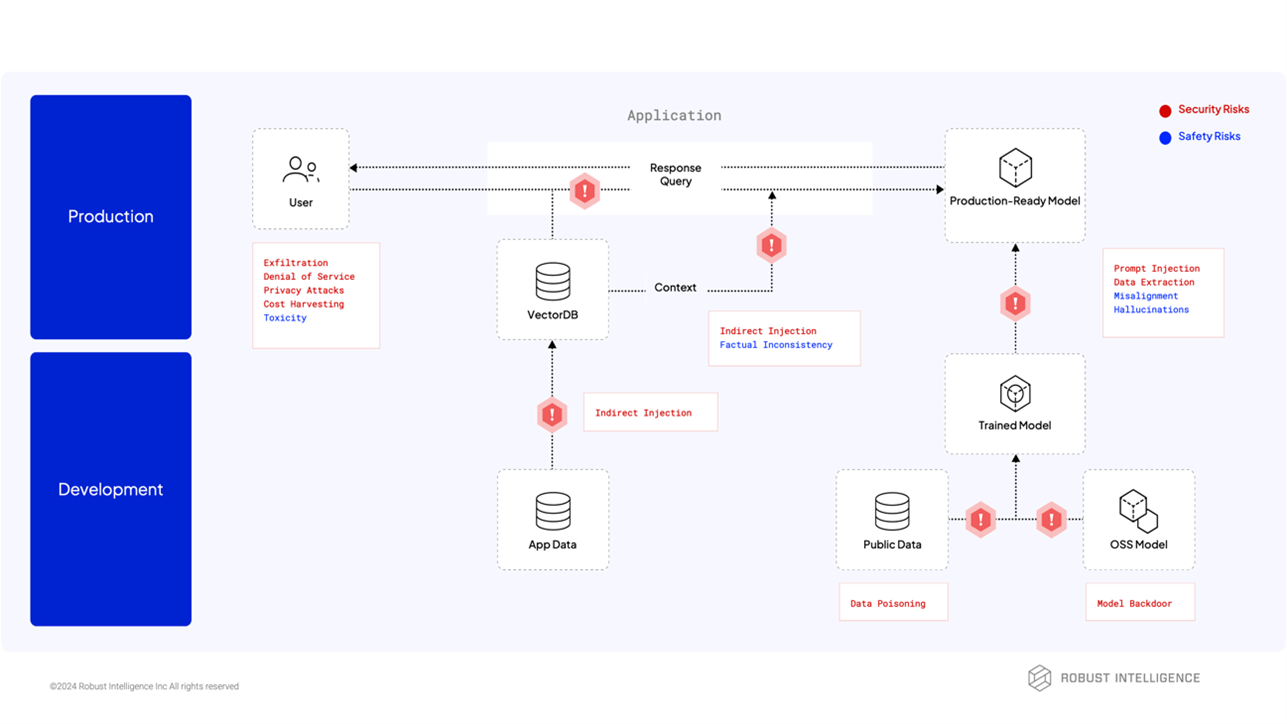
De manière générale, les applications d’IA sont exposées à deux catégories de risques : les risques liés à la sûreté et les risques liés à la sécurité.
Risques liés à la sûreté : il s’agit généralement de conséquences involontaires ou d’une utilisation abusive d’une application d’IA. Cela inclut le détournement d’une application d’IA à des fins malveillantes, les problèmes d’alignement, les résultats biaisés ou toxiques et les hallucinations.
Les risques de sécurité sont ceux qui mettent en péril les données sensibles et les ressources informatiques d’une organisation. À l’image des trois principes de la cybersécurité, les risques liés à la sécurité de l’IA peuvent porter atteinte à la confidentialité (les ressources ne sont accessibles qu’aux parties autorisées), à l’intégrité (les ressources restent cohérentes et exactes) et à la disponibilité (les ressources restent accessibles aux parties autorisées).
Les risques liés à l’IA qui ne sont pas maîtrisés peuvent entraîner d’importants préjudices financiers et réputationnels, des litiges, des problèmes de non-conformité, des fuites de propriété intellectuelle, entre autres. À mesure que les applications d’IA occupent une place croissante dans les fonctions de l’entreprise, la mise en place de mesures de sécurité spécialisées devient indispensable.
Une approche synergique de la sécurité des applications d’IA
En tant qu’acteurs de confiance et leaders dans leurs domaines respectifs, F5 et Robust Intelligence s’associent pour relever les défis spécifiques de sûreté et de sécurité posés par l’IA. L’intégration de la suite de sécurité pour l’IA de F5 et du pare-feu IA de pointe de Robust Intelligence offre aux entreprises une solution de sécurité complète, conçue pour protéger aussi bien les applications traditionnelles que celles basées sur l’IA contre un large éventail de risques, tout en préservant leur efficacité et leur agilité.
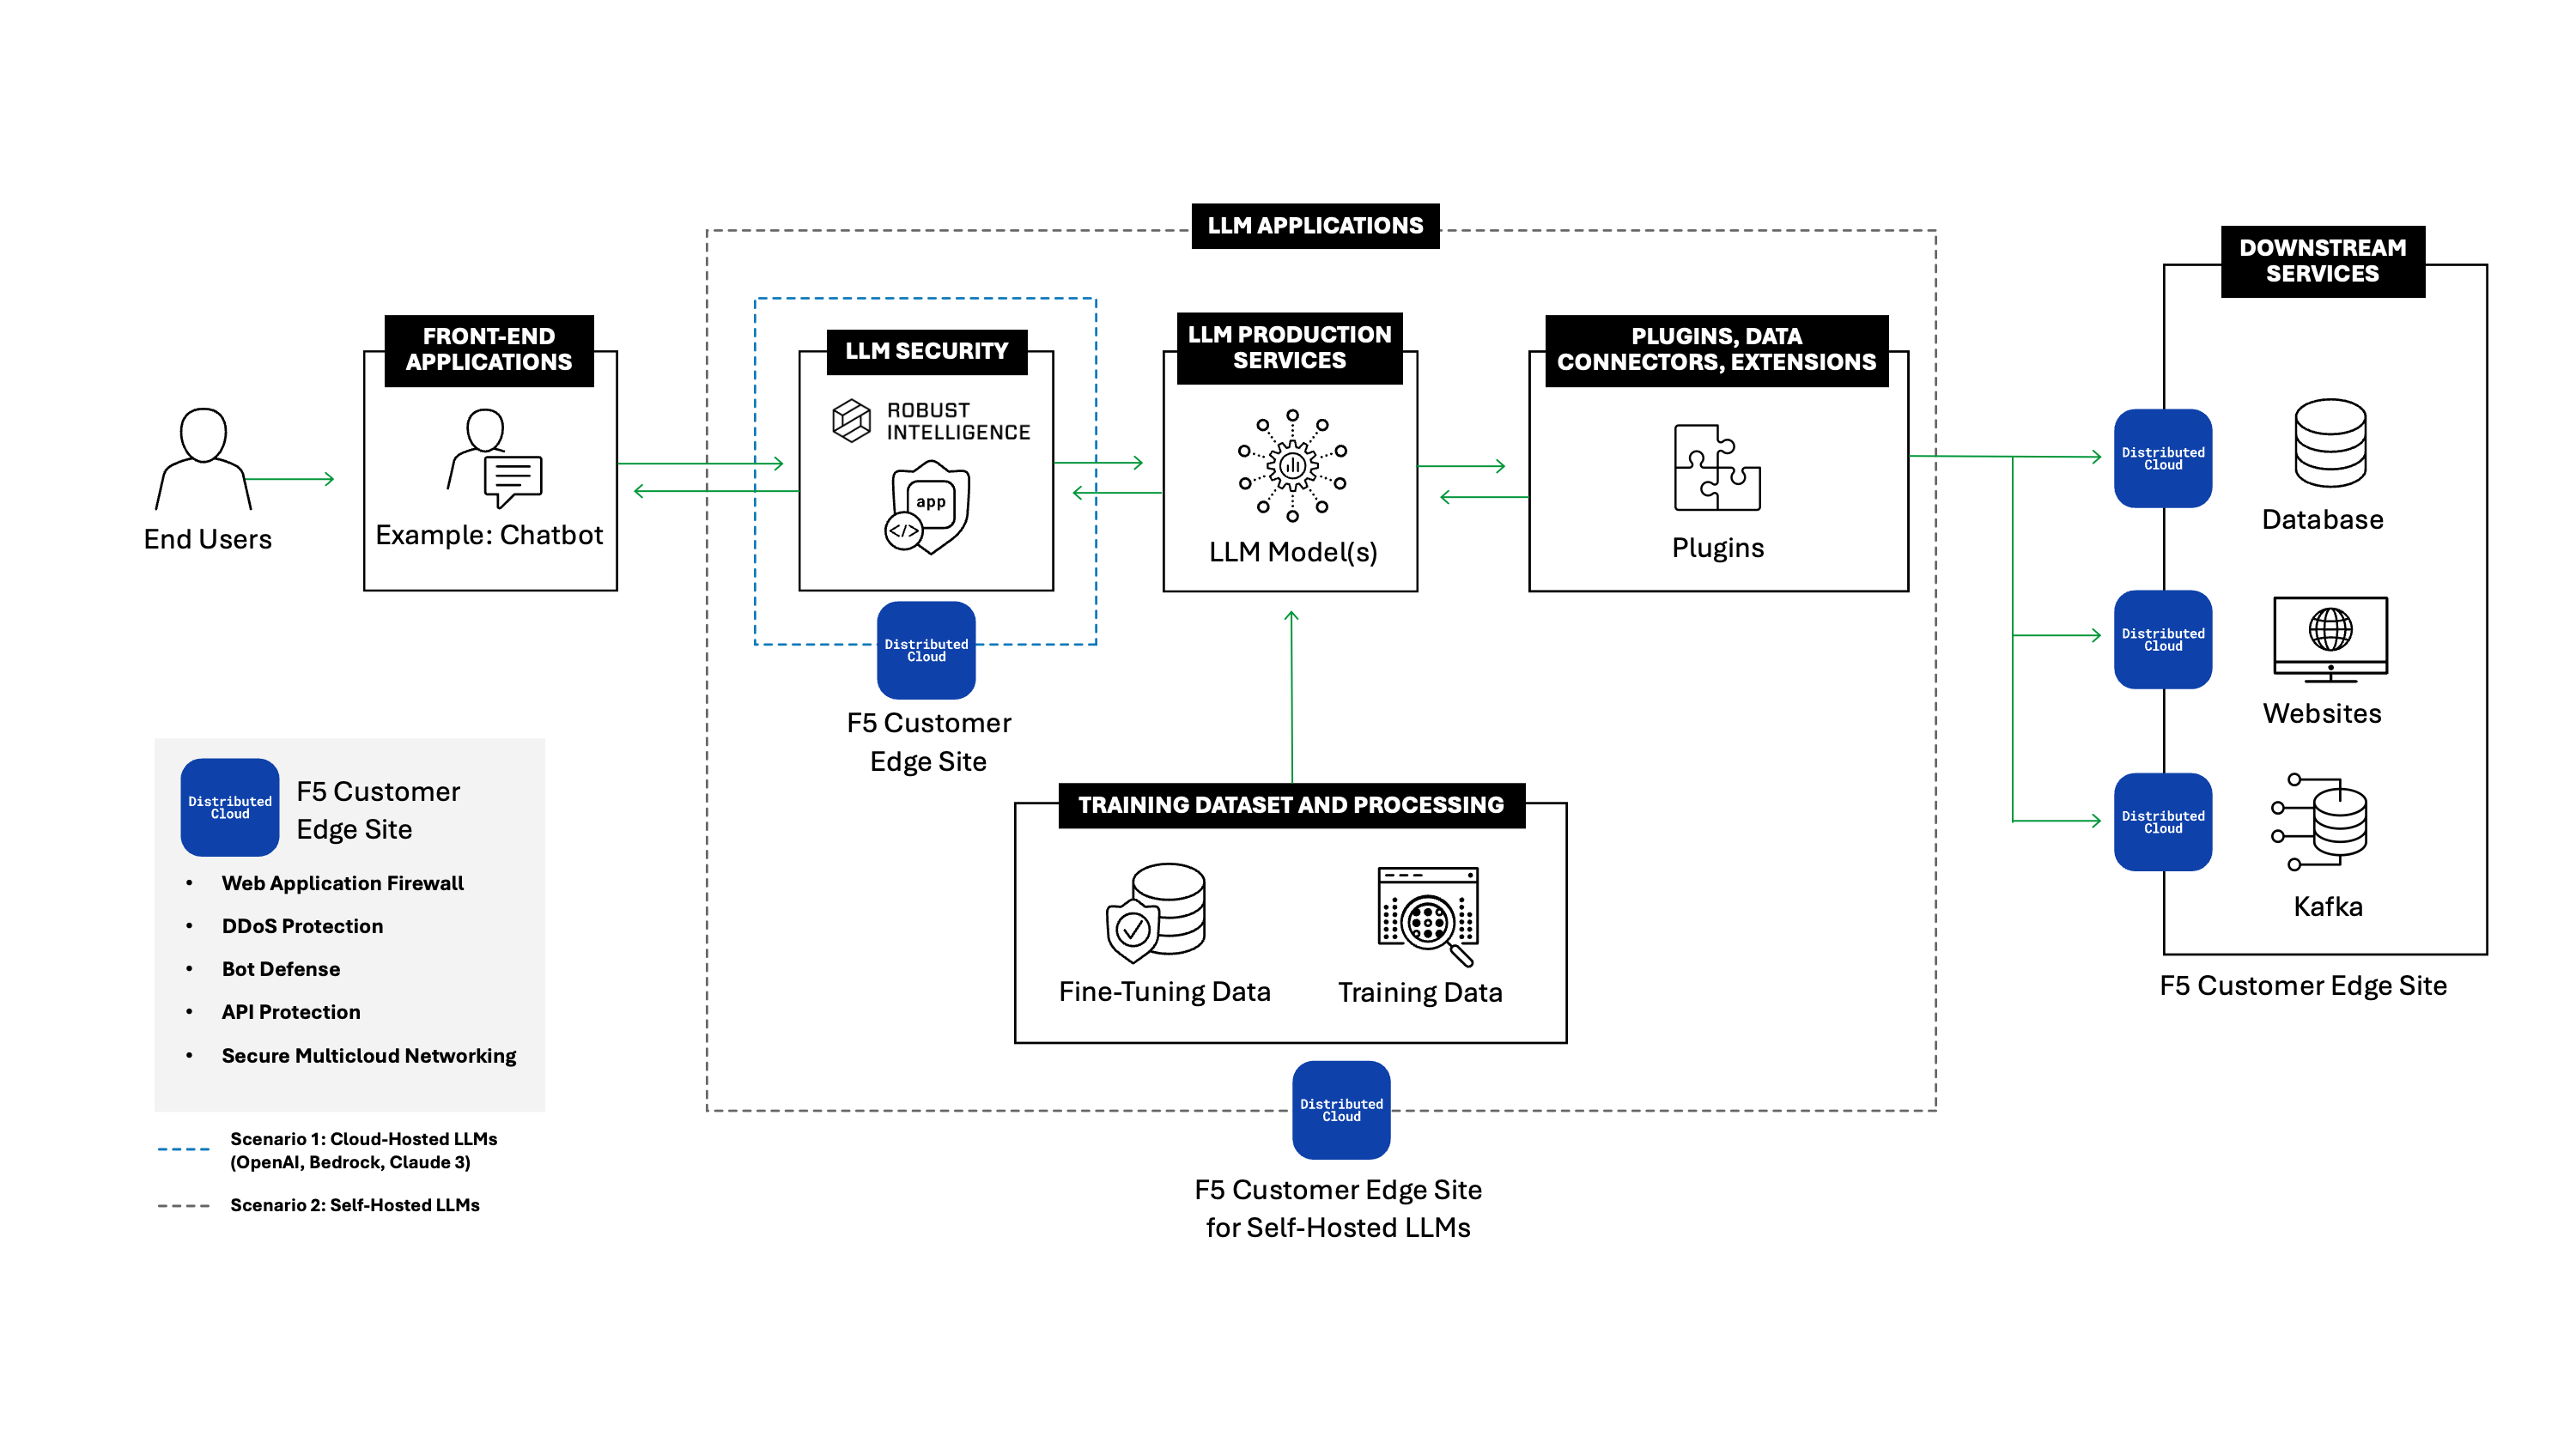
F5 Distributed Cloud Web Application and API Protection (WAAP) englobe un large éventail de solutions de sécurité, notamment un pare-feu pour applications web (WAF), une protection contre les bots, une atténuation des attaques DDoS ainsi que des fonctionnalités de découverte et de sécurisation des API. Ces solutions protègent efficacement les actifs numériques dans tous les environnements, des centres de données et clouds jusqu’à la périphérie.
L’intégration du pare-feu IA de Robust Intelligence à l’écosystème de services F5 Distributed Cloud renforce encore davantage ce dispositif de sécurité et assure une protection en temps réel des applications d’IA d’entreprise. Le pare-feu IA analyse instantanément les entrées et les sorties des applications d’IA afin de déterminer la légitimité des interactions. Il détecte et bloque les menaces potentielles, garantissant ainsi que les modèles d’IA fonctionnent dans des paramètres sûrs et ne sont pas manipulés par des acteurs malveillants.
Les avantages sont notamment les suivants :
- Atténuer les attaques ciblant les systèmes d’IA.
- Garantir la sécurité des résultats générés par le modèle.
- Maintenir la conformité aux principales normes telles que MITRE, NIST et le Top 10 de l’OWASP (applications web, API et LLM)
- Intégration aux outils de sécurité et de surveillance existants (par exemple, un SIEM).
Pour les clients qui choisissent également d’utiliser la solution AI Validation de Robust Intelligence pour effectuer des tests d’intrusion algorithmiques, la protection d’AI Firewall est renforcée grâce à la génération automatique de garde-fous adaptés aux vulnérabilités de sécurité et de sûreté propres à chaque modèle, étendant ainsi la couverture de sécurité du développement à la production.
Conclusion
Alors que l’IA transforme le monde numérique et notre façon de faire des affaires, les responsables de la sécurité doivent repenser de manière proactive les stratégies de leur organisation afin de s’adapter à un nouveau paradigme de risque. En matière de sécurité, il ne suffit plus de suivre le rythme.
Grâce à leur collaboration, F5 et Robust Intelligence offrent non seulement une protection immédiate, mais aussi la capacité de s’adapter à l’évolution des menaces liées à l’IA. Ensemble, nous permettons aux organisations d’exploiter le potentiel transformateur de l’IA tout en ayant l’assurance que leurs technologies innovantes sont sûres et sécurisées.
Pour commencer, veuillez envoyer un e-mail à l’adresse robustintelligence@f5.com.
Pour lire le communiqué de presse de Robust Intelligence, cliquez ici.
Pour voir une démonstration de Robust Intelligence + F5 Distributed Cloud Services, regardez https://www.youtube.com/watch?v=nLt1uMz41AQ.
Pour mieux comprendre comment F5 Distributed Cloud Services peut aider les organisations à mettre en place une infrastructure adaptée à toutes les applications, où qu’elles se trouvent, veuillez consulter https://www.f5.com/cloud.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.