Un ingress Kubernetes stable et pris en charge
Déployez une solution Ingress éprouvée, basée sur NGINX, avec des fonctionnalités avancées de gestion du trafic, de sécurité et d’observabilité, ainsi qu’un support de niveau entreprise.
Contrôleur Ingress Kubernetes de classe entreprise
Une solution Ingress alternative, prise en charge et prête pour la production
Les équipes ont besoin d’une solution stable, soutenue par une entreprise, pour remplacer les contrôleurs Ingress NGINX maintenus par la communauté. F5 Ingress Controller for NGINX Enterprise offre une voie de migration à faible risque, tout en apportant un support à long terme, des mises à jour de sécurité et une feuille de route produit claire pour les environnements de production.
- Éprouvé à l’échelle de la production : La confiance d’entreprises qui exécutent des charges de travail critiques pour leur activité dans le monde entier
- Sécurité et garanties de cycle de vie : Correctifs CVE réguliers, mises à jour et calendriers de support publiés
- Support et feuille de route pour les entreprises : Une équipe complète à votre service, avec des engagements clairs en matière de cycle de vie et de support
Fonctionnalités avancées pour les environnements de production
NGINX Enterprise enrichit l’ingress de fonctionnalités de niveau entreprise indispensables aux charges de travail critiques. Grâce à un contrôle avancé du trafic, une observabilité approfondie et une sécurité intégrée, il garantit une distribution fiable, évolutive et sécurisée des applications modernes, des API et des charges de travail d’IA.
- Authentification intégrée : Prise en charge de JWT, d’OAuth2 et des fournisseurs d’identité externes
- Configuration sans interruption de service : Mises à jour instantanées et dynamiques des serveurs en amont et de la configuration via l’API, sans rechargement ni interruption de service
- Observabilité en temps réel : Visibilité sur plus de 200 indicateurs en temps réel pour surveiller les performances et résoudre les problèmes plus rapidement
Sécurité intégrée directement au point d’entrée
Les solutions F5 Web Application Firewall (WAF) pour NGINX Enterprise offrent une sécurité native pour les conteneurs, intégrée directement à la couche d’ingress. Protégez vos applications et vos API tout en garantissant une application cohérente des politiques dans les environnements multicloud hybrides, une latence réduite et une exploitation simplifiée.
- Protection WAF en ligne : Sécurisez les applications et les API directement sur le chemin des données.
- Couverture du Top 10 OWASP : Protégez-vous contre les menaces courantes grâce à une inspection avancée.
- Application centralisée des politiques : Appliquez des politiques de sécurité cohérentes à l’ensemble des services et des clusters.
Étendez vos investissements existants dans F5 BIG-IP à Kubernetes
Les entreprises qui utilisent F5 BIG-IP peuvent s’intégrer sans effort aux environnements Kubernetes. Automatisez la configuration en aval, éliminez les processus manuels et étendez vos politiques éprouvées de gestion du trafic et de sécurité aux architectures applicatives modernes, sans interruption.
- Déployez des points de terminaison stables pour les applications Kubernetes : Exposez les services Kubernetes sous forme de points de terminaison stables pour BIG-IP, afin de simplifier le routage du trafic et l’intégration.
- Synchronisez les modifications en temps réel : Mettez à jour BIG-IP de manière dynamique à mesure que le nombre de pods évolue, en éliminant les reconfigurations manuelles et en réduisant les écarts de configuration grâce à CIS.
- Éliminez les processus manuels : Simplifiez le déploiement et la mise à l’échelle des services Kubernetes en supprimant les tâches opérationnelles répétitives et sources d’erreurs.
Présentation du produit
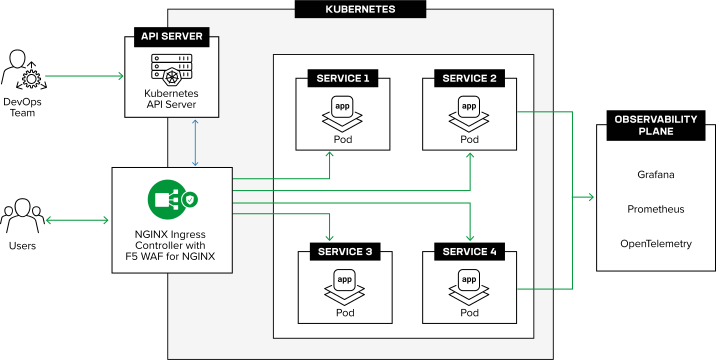
Architecture d’ingress native de Kubernetes
F5 Ingress Controller for NGINX Enterprise s’exécute au sein de Kubernetes et traduit les ressources Ingress NGINX Enterprise en configurations NGINX Enterprise hautes performances. Un plan de contrôle surveille les API Kubernetes et met à jour dynamiquement le plan de données NGINX Enterprise, assurant ainsi le routage, la répartition de charge et la sécurité en temps réel. Cette architecture garantit une mise à disposition des applications évolutive et fiable dans tous les environnements.
Principales fonctionnalités
F5 Ingress Controller for NGINX Enterprise offre une gestion du trafic entrant native pour Kubernetes, avec des fonctionnalités avancées de routage, d’observabilité et de sécurité, ainsi qu’un support professionnel, alliant la flexibilité de l’open source aux capacités de NGINX Enterprise pour les environnements de production.
Routage L7 avancé
Acheminez le trafic en fonction de l’hôte, du chemin, des en-têtes et des méthodes.
Répartition du trafic
Activez les déploiements canary grâce au routage pondéré.
Configuration sans interruption de service
Mettez à jour le routage instantanément via l’API, sans rechargement.
Sécurité intégrée
Bénéficiez d’un WAF et de l’application du protocole mTLS.
Contrôles d’authentification
Mettez en œuvre JWT, OAuth2 et des politiques d’accès.
Observabilité en temps réel
Surveillez le trafic à l’aide de métriques et d’analyses en temps réel.
Support aux entreprises
Une assistance experte pour les environnements Kubernetes de production.
Ressources
À LA UNE
L’alternative à Ingress NGINX : F5 NGINX Enterprise pour le long terme
Découvrez l’alternative pérenne proposée par F5, avec assistance, aux solutions maintenues par la communauté.
Lire l’articleBlogs
La feuille de route open source de NGINX Kubernetes : premier semestre 2026 ›
Les nouveautés de F5 NGINX Enterprise 5.3.0 ›
Guides comparatifs
Comparez F5 NGINX Enterprise à NGINX Open Source ›
Outils
Laboratoire d’apprentissage interactif ›
Migrez du contrôleur communautaire Ingress-NGINX vers NGINX Ingress Controller ›