Réduisez l’exposition pendant la mise en œuvre des mesures correctives
Alors que les délais d’exploitation des vulnérabilités se raccourcissent et que les fenêtres d’application des correctifs se réduisent, les organisations doivent se protéger contre les attaques pendant que des correctifs définitifs sont développés, testés et déployés. Les correctifs virtuels contribuent à réduire l’exposition aux risques en assurant une protection à l’exécution tout au long du processus de remédiation.
La fenêtre d’application des correctifs se réduit
Les méthodes traditionnelles de correction des vulnérabilités — identification, développement, test et déploiement des correctifs — ne peuvent plus suivre le rythme auquel les failles sont aujourd’hui exploitées. Les systèmes critiques pour l’entreprise, les logiciels anciens et les dépendances tierces nécessitent des procédures rigoureuses, et souvent longues, de test et de gestion des changements afin d’éviter toute perturbation opérationnelle, ce qui retarde naturellement le déploiement des correctifs.
Parallèlement, la détection des vulnérabilités assistée par l’IA et l’automatisation des exploits permettent aux attaquants d’identifier et d’exploiter les failles presque instantanément. Ce raccourcissement du délai entre la divulgation d’une vulnérabilité et son exploitation active laisse les applications et l’infrastructure sous-jacente exposées pendant que les équipes d’ingénierie et d’exploitation suivent les processus standard de déploiement des correctifs.
Le correctif virtuel réduit cette fenêtre d’exposition en déployant une protection à l’exécution partout où cela est nécessaire. Il bloque immédiatement les tentatives d’exploitation sur le trafic en production, tandis que les équipes de développement peuvent élaborer, tester et déployer en toute sécurité des correctifs permanents du code. Loin de remplacer l’application traditionnelle de correctifs, le correctif virtuel fournit une couche de défense temporaire essentielle qui garantit la continuité des activités et donne aux équipes d’ingénierie le temps nécessaire pour sécuriser le code sous-jacent.
“L’application de correctifs virtuels vous aide à réduire immédiatement les risques en périphérie, pendant qu’une solution permanente à toute vulnérabilité existante ou nouvelle est développée et testée avant sa mise en production.”
Protégez les applications pendant la mise en œuvre des correctifs
Pour minimiser l’exposition sans recourir à des correctifs de code en urgence ni à des cycles de déploiement précipités, les entreprises doivent associer la détection des vulnérabilités à une protection à l’exécution. F5 coordonne l’analyse et l’application active des mesures de protection, ce qui permet aux équipes de sécurité d’identifier les actifs vulnérables, d’évaluer les risques et d’appliquer des correctifs virtuels ciblés pendant que les équipes de développement élaborent et testent des correctifs de code définitifs. L’évaluation des risques basée sur l’IA aide également les équipes de sécurité à identifier les requêtes les plus susceptibles d’exploiter des applications vulnérables, améliorant ainsi la couverture de détection tout en réduisant les faux positifs et les ajustements manuels des politiques.
F5 Distributed Cloud Web App Scanning détecte et répertorie en continu les vulnérabilités des applications web. La solution associe les expositions aux catégories de vulnérabilités standard, hiérarchise les efforts de remédiation en fonction des risques et exporte directement les résultats afin de mettre à jour les politiques de sécurité dans F5 WAF for BIG-IP.
F5 WAF for BIG-IP applique ces correctifs virtuels. En déployant des défenses à la périphérie du réseau, il bloque les tentatives d’exploitation, renforce les composants applicatifs exposés et protège l’environnement pendant que les développeurs suivent les processus habituels de test, de déploiement et de gestion des changements. F5 Agentic Threat Intelligence complète ce processus en mettant en corrélation les nouvelles activités malveillantes et les CVE activement exploitées avec les données de télémétrie des applications, ce qui aide les équipes de sécurité à hiérarchiser les vulnérabilités et les chemins d’exploitation les plus pertinents pour leur environnement. L’analyse continue valide ensuite ces défenses périphériques, affine les politiques et garantit une protection homogène des applications jusqu’à ce que les développeurs déploient des correctifs permanents.
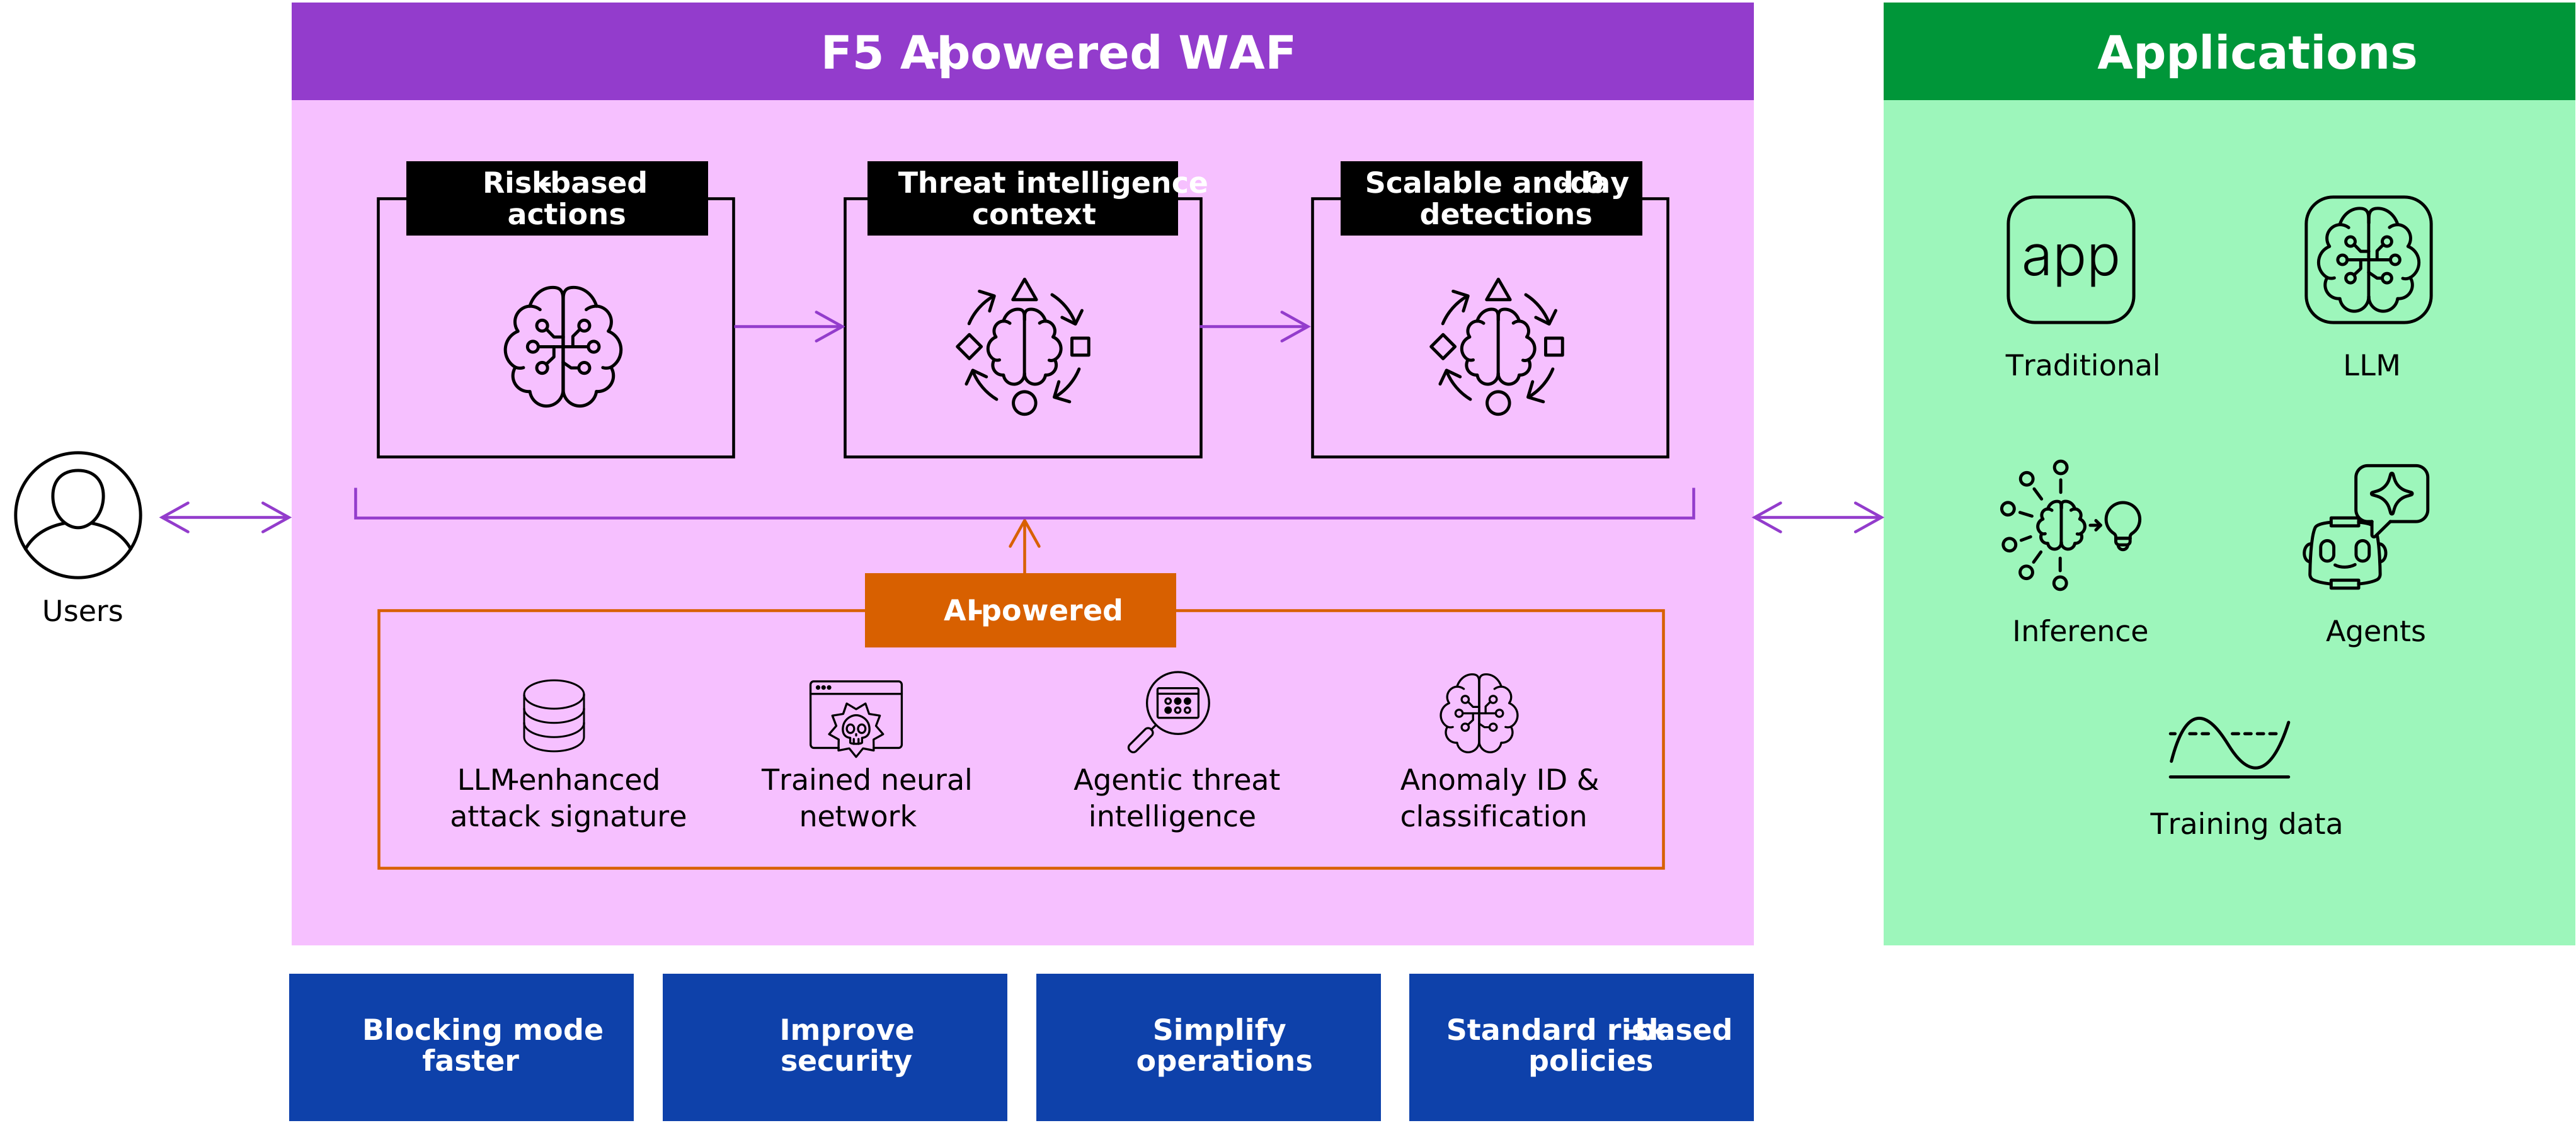
Les correctifs virtuels sécurisent les applications face au raccourcissement des délais d’exploitation des vulnérabilités
Alors que le délai entre la découverte d’une vulnérabilité et son exploitation active se réduit rapidement, les équipes de sécurité doivent atténuer les menaces avant que les équipes de développement puissent terminer la correction du code. L’application de correctifs virtuels protège ces vulnérabilités en ligne pendant que les développeurs conçoivent, testent et déploient des correctifs logiciels permanents. Cette protection ne remplace pas la correction du code source ; elle assure la continuité des activités et accorde aux équipes d’ingénierie un délai opérationnel indispensable.
L’intégration de l’analyse des vulnérabilités de F5 Distributed Cloud Web App Scanning à l’application en ligne des règles de sécurité dans F5 WAF for BIG-IP permet aux équipes de sécurité d’identifier les applications vulnérables, de déployer des défenses ciblées et de vérifier instantanément la réduction des risques. Cette intégration établit un workflow automatisé et reproductible qui fait le lien entre les équipes chargées des opérations de sécurité et celles de développement, accélérant ainsi la réponse aux menaces émergentes.
Une stratégie mature de correctifs virtuels réduit le risque global, raccourcit le délai d’atténuation et sécurise les applications critiques pendant que les mises à jour permanentes du code suivent les processus habituels de développement et de gestion des changements.
PRINCIPAUX AVANTAGES
Réduisez l’exposition pendant la remédiation
L’application de correctifs virtuels permet de réduire immédiatement les risques en assurant une protection à l’exécution pendant que les équipes de développement élaborent, testent et déploient des correctifs permanents.
Renforcez la défense à l’exécution
La sécurité à l’exécution optimisée par l’IA, le renseignement agentique sur les menaces et l’application des politiques aident les équipes de sécurité à bloquer en toute confiance les tentatives d’exploitation, tout en préservant la disponibilité des applications et en réduisant la charge opérationnelle.
Maintenez la continuité des activités pendant la remédiation
Protégez les applications vulnérables sans attendre la publication de correctifs de code en urgence, afin de permettre aux équipes de conserver leurs processus habituels de test, de déploiement et de contrôle des changements.
Accélérez la mise en place des mesures d’atténuation
Utilisez les vulnérabilités détectées par F5 Distributed Cloud Web App Scanning pour orienter les protections du WAF et réduire rapidement l’exposition pendant la mise en œuvre des correctifs du code sous-jacent.
Renforcez les mesures de protection contre les menaces en toute confiance
Les renseignements sur les menaces basés sur des agents et l’évaluation des risques optimisée par l’IA fournissent le contexte nécessaire pour aider les équipes de sécurité à hiérarchiser les risques les plus critiques et à y répondre.
FONCTIONNALITÉS CLÉS
Identifier les applications vulnérables
F5 Distributed Cloud Web App Scanning détecte en continu les vulnérabilités des applications et associe les résultats aux catégories du Top 10 de l’OWASP pour les applications web et les LLM.
Appliquer des protections ciblées à l’exécution
Les vulnérabilités détectées peuvent être importées dans F5 WAF for BIG-IP afin de faciliter la création et l’optimisation de politiques de sécurité réduisant l’exposition aux techniques d’exploitation connues.
Valider et surveiller les mesures d’atténuation
L’analyse continue et la visibilité offerte par le WAF permettent de vérifier la réduction de l’exposition et de confirmer que les protections restent efficaces à mesure que les applications évoluent.
Appliquer les protections en périphérie
F5 WAF for BIG-IP fournit un point d’application centralisé capable de bloquer les tentatives d’exploitation pendant que des correctifs permanents sont développés et déployés.
Évaluer les risques en continu
Des analyses répétées et une visibilité sur l’exécution aident les organisations à suivre l’avancement des mesures correctives et à s’assurer que les applications vulnérables restent protégées.