가상 패칭은 보안의 최전선입니다
프런티어 AI는 취약점이 공개되기도 전에 이를 실제 작동하는 공격 코드로 바꿀 수 있습니다. 기업은 F5의 가상 패치를 활용해 런타임에 취약점 악용 공격을 차단하고, 패치를 개발, 테스트, 배포할 시간을 확보할 수 있습니다.
이제 취약점이 공개되기도 전에 익스플로잇이 등장합니다
최첨단 AI는 CVE가 공개되기도 전에 취약점을 실제 작동하는 익스플로잇으로 전환합니다. 공개 시점을 기준으로 보면, 취약점이 익스플로잇으로 전환되는 데 걸리는 시간은 이제 마이너스입니다. 몇 주씩 걸리는 패치 주기로는 단 몇 분 만에 만들어지는 공격을 막을 수 없습니다. 가상 패치는 런타임을 핵심 방어선으로 삼아, 개발자가 안전하게 코드를 수정하는 동안 데이터 경로에서 익스플로잇을 차단합니다.
런타임에 익스플로잇 차단
네거티브 데이 및 제로 데이 공격이 취약한 코드에 도달하기 전에 애플리케이션 계층에서 차단하세요.
스캔 결과를 기반으로 보안 정책 적용
취약점 탐지 결과를 WAF 정책과 연계하여 몇 분 만에 가상 패치를 적용하세요.
무턱대고 차단하지 말고, 확신을 갖고 차단하세요
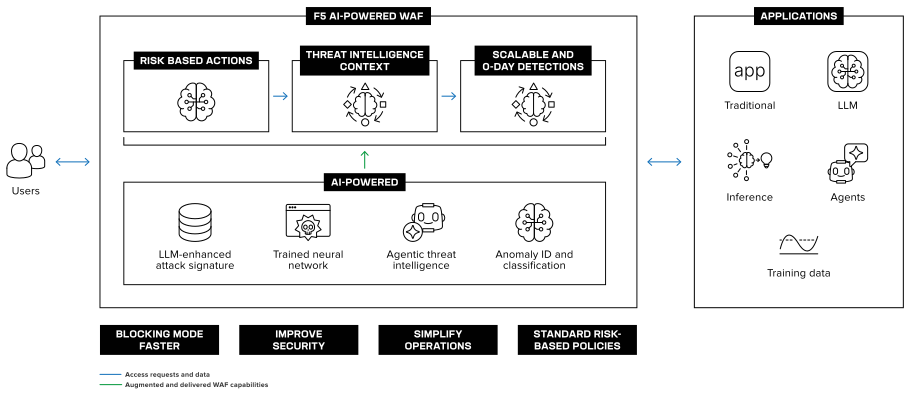
AI 기반 위험 점수 산정으로 오탐률을 28%에서 1%로 줄여 차단 모드로 더 빠르게 전환할 수 있습니다.
어디서나 가상 패치 적용
클라우드, 온프레미스, 엣지 및 에어갭 환경 전반에 걸쳐 일관된 보호를 적용하세요.
몇 주씩 위험에 노출되던 상태에서 단 몇 분 만에 보호받는 상태로
가상 패치는 취약점 발견부터 영구적인 해결까지의 보안 공백을 메웁니다
가상 패치가 없다면 취약점이 발견될 때마다 시간과의 경주가 시작됩니다. 코드 수정이 개발, 테스트, 배포 단계를 거치는 동안 실제 운영 환경은 몇 주 동안 취약점을 악용한 공격에 노출될 수 있습니다. F5를 사용하면 가상 패치로 단 몇 분 만에 취약점 악용 시도를 무력화할 수 있습니다. 따라서 개발자는 시간에 쫓기는 대신 표준 변경 관리 절차에 따라 코드를 수정할 수 있으며, 그동안에도 애플리케이션은 안전하게 보호됩니다.
F5의 지원 방식
API 가시성의 공백
API 가시성의 격차
발견하지 못한 대상에는 가상 패치를 적용할 수 없습니다. F5 Web App Scanning과 F5 API Security for Distributed Cloud는 존재조차 몰랐지만 외부에서 접근 가능한 앱, API 및 취약점을 지속적으로 탐지하고, 탐지 결과를 보안 정책 적용에 바로 반영합니다. 에어갭이나 데이터 주권 요건을 충족해야 하는 환경에서는 F5 API Security Local Edition이 동일한 API 탐지 기능을 전적으로 온프레미스에서 제공합니다.
패치보다 빠르게 확산되는 취약점 공격
패치보다 빠르게 확산되는 취약점 공격
최첨단 AI는 취약점이 공개되기도 전에 이를 실제 작동하는 익스플로잇으로 만들 수 있지만, 변경 관리 프로세스에 따라 코드를 수정하고 테스트한 후 배포하기까지는 몇 주가 걸릴 수 있습니다. F5는 런타임에 취약점 발견부터 악용까지의 보안 공백을 해소합니다. F5 Distributed Cloud Web App Scanning의 검사 결과는 F5 WAF for BIG-IP로 직접 전달되어 익스플로잇을 차단할 가상 패치용 시그니처를 식별합니다. 또한 이 결과를 F5 WAF for Distributed Cloud에 적용해 보호할 수 있습니다. F5 WAF for Distributed Cloud는 몇 분 만에 정밀한 가상 패치를 적용하고, 시그니처가 생성되기 전에도 네거티브데이 및 제로데이 공격을 차단합니다.
차단 모드의 딜레마
차단 모드의 딜레마
오탐과 미탐이 빈번하게 발생하다 보니, 차단 모드가 공격을 막는 이점보다 더 큰 위험으로 느껴집니다. 결국 WAF는 모니터링 모드에 머물게 됩니다. F5 WAF for Distributed Cloud의 AI 기반 위험 엔진은 모든 요청의 위험도를 실시간으로 평가하여 오탐률을 28%에서 1%로 낮춥니다. 이를 통해 보안 운영팀(SecOps)은 정상 사용자의 이용을 방해하지 않으면서 더 신속하게 차단 조치를 취할 수 있다는 확신을 얻습니다.
데이터 주권 및 에어갭 앱
소버린 및 에어갭 앱
데이터 주권 및 규제 요건에 따라 가장 중요한 워크로드는 외부 네트워크와 격리하거나 국내에 유지해야 하지만, 대부분의 최신 보안 솔루션은 허용할 수 없는 클라우드 연결을 전제로 합니다. F5 WAF for BIG-IP, F5 API Security Local Edition, F5 Threat Campaigns는 로컬 제어, 일관된 정책, 외부 서버와 통신하지 않는 가상 패치를 통해 완전한 온프레미스 WAAP 환경을 제공합니다.
주요 관심 주제
리소스
블로그
최신 소식
솔루션 가이드
자주 묻는 질문
가상 패치는 영구적인 코드 수정이 배포되기 전에, 런타임에서 알려진 취약점이나 의심되는 취약점을 악용하려는 시도를 차단하는 보안 제어 수단입니다. 애플리케이션 자체를 변경하는 대신, 일반적으로 WAF를 통해 애플리케이션 전송 계층의 데이터 경로에서 가상 패치를 적용하여 공격 트래픽이 취약한 코드에 도달하지 못하도록 합니다. 개발자가 표준 변경 관리 절차에 따라 영구적인 수정 사항을 개발, 테스트 및 배포하는 동안에도 애플리케이션은 보호됩니다.
기존 패치 방식은 애플리케이션 코드를 변경하고 개발, 테스트, 배포 과정을 거쳐야 하므로 보통 몇 주가 걸립니다. 가상 패치는 트래픽이 애플리케이션에 도달하는 지점에서 즉시 보호 기능을 적용합니다. 두 방식은 상호 보완적으로 작동합니다. 가상 패치는 코드 수정을 대체하는 것이 아니라, 취약점 발견 후 영구적인 수정이 완료될 때까지 애플리케이션을 안전하게 보호하는 보안 통제 수단입니다.
최첨단 AI 모델은 CVE가 공개되기도 전에 취약점을 발견하고 이를 실제로 작동하는 익스플로잇으로 구현할 수 있습니다. 공개 시점을 기준으로 보면, 취약점이 익스플로잇으로 이어지는 데 걸리는 시간은 이제 음수가 되었습니다. 취약점이 공개되기 전에 악용될 수 있는 상황에서는 시그니처, 보안 권고 또는 패치 주기를 기다리는 방어 체계는 시작부터 뒤처질 수밖에 없습니다. 가상 패치를 통해 런타임에 보안을 강제 적용하는 것이 핵심 방어선이 됩니다.
F5는 애플리케이션과 API가 실제로 트래픽을 수신하는 데이터 경로상의 애플리케이션 전송 계층에서 가상 패치를 적용합니다. F5 Distributed Cloud Web App Scanning은 고객의 개별 애플리케이션을 테스트하고 그 결과를 F5 WAF for BIG-IP에 직접 전달하며 F5 WAF for Distributed Cloud와도 연동되므로, 각 가상 패치는 일반적인 네트워크 수준의 콘텐츠 피드가 아니라 실제로 노출된 위험을 정확히 겨냥해 정밀하게 적용됩니다.
F5는 F5 WAF for Distributed Cloud에서 가상 패치와 AI 기반 위험 점수 산정을 결합하여 실시간 머신러닝 분류와 신경망 위험 엔진으로 모든 요청을 평가합니다. 이를 통해 오탐률을 28%에서 1%로 낮춰, 보안팀이 정상적인 트래픽이나 애플리케이션 가용성에 영향을 주지 않고 더 신속하게 능동 차단 모드로 전환할 수 있습니다.
네. F5 WAF for BIG-IP, F5 API Security Local Edition, F5 Threat Campaigns를 함께 사용하면 클라우드에 의존하지 않고 로컬 분석 및 관리를 통해 API 검색과 가상 패치 적용을 포함한 완전한 온프레미스 WAAP 환경을 구현할 수 있습니다. 이를 통해 디지털 주권을 확보하고 워크로드의 외부 연결이 허용되지 않는 엄격한 규제 환경을 지원할 수 있습니다.